FBI’dan Siber Güvenlik Şirketine Gizli Operasyon: Hem Hacker Hem Mağdur Rolüne Girerek Dolandırıcılık İddialarını Ortaya Çıkardı
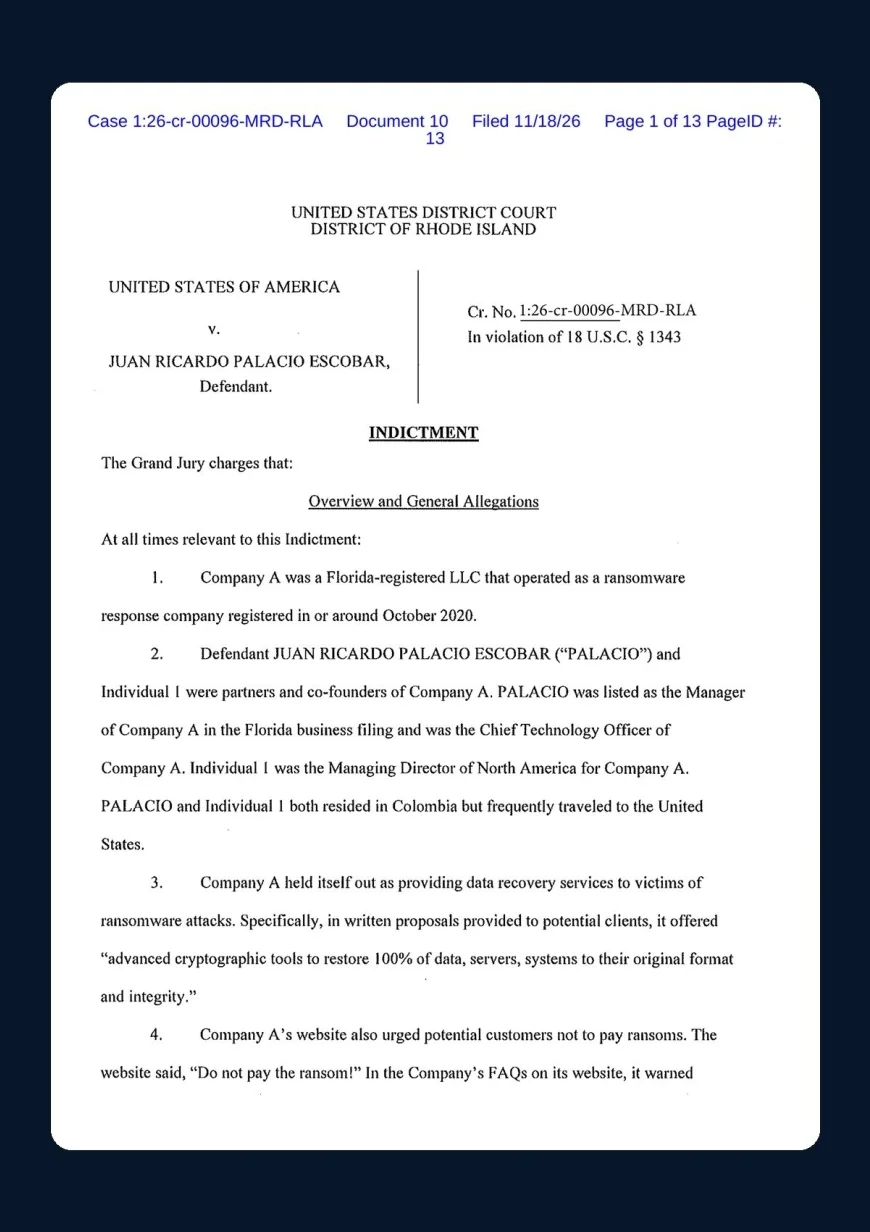
ABD’de fidye yazılımı mağdurlarına veri kurtarma hizmeti sunan RansomwareHelp şirketinin kurucu ortağı Juan Ricardo Palacio Escobar hakkında üç ayrı dolandırıcılık suçlamasıyla iddianame hazırlandı. FBI’ın hem saldırgan hem de mağdur rolüne girdiği gizli operasyonda, yaklaşık 6 bin dolara satın alınan şifre çözme aracının müşteriye toplam 16 bin 10 dolarlık hizmet kapsamında sunulduğu öne sürüldü. Federal savcıların dosyasında 720 bin dolarlık başka bir müşteri işlemi de yer aldı.

ABD Federal Soruşturma Bürosu (FBI), fidye yazılımı saldırılarının mağdurlarına veri kurtarma hizmeti sunan bir şirketin faaliyetlerini incelemek amacıyla dikkat çekici bir gizli operasyon gerçekleştirdi. 18 Kasım 2026 tarihinde Rhode Island Federal Bölge Mahkemesi'ne sunulan iddianamede, veri kurtarma hizmeti verdiğini belirten şirketin, müşterilerine yönelik taahhütlerinin aksine siber suç gruplarıyla gizlice pazarlık yaptığı ve şifre çözme araçlarını satın alarak yüksek bedeller karşılığında müşterilerine sunduğu ileri sürüldü.
Soruşturmanın merkezinde, Florida merkezli RansomwareHelp şirketinin kurucu ortağı ve teknoloji yöneticisi Juan Ricardo Palacio Escobar bulunuyor. Federal savcılar, Escobar hakkında elektronik iletişim yoluyla dolandırıcılık kapsamında üç ayrı suçlama yöneltti.
FBI HEM SALDIRGAN HEM MAĞDUR ROLÜNE GİRDİ
İddianamenin öne çıkan bölümünü, FBI tarafından Haziran 2026'da gerçekleştirilen gizli operasyon oluşturdu.
Federal ajanlar, Rhode Island'da faaliyet gösterdiği varsayılan hayalî bir şirket oluşturarak bu kuruluşun fidye yazılımı saldırısına uğradığı izlenimini verdi. Operasyon kapsamında bir bilgisayardaki dosyalar şifrelendi ve sisteme fidye talebini içeren bir mesaj yerleştirildi.
FBI, aynı zamanda saldırıyı gerçekleştirdiği varsayılan hacker grubunun kimliğine de büründü.
Böylece federal soruşturmacılar, hem fidye yazılımı mağdurunu hem de fidye talep eden saldırganları kontrol ederek veri kurtarma şirketinin müşterisine verdiği bilgilerle arka planda yürüttüğü işlemleri karşılaştırma imkânı elde etti.
MÜŞTERİYE "FİDYE ÖDENMEYECEK" GÜVENCESİ VERİLDİ
8 Haziran 2026'da gerçekleştirilen ilk görüşmede FBI'ın sahte şirket temsilcileri, şifrelenen dosyalarını kurtarmak istediklerini ancak hackerlara fidye ödemek istemediklerini bildirdi.
İddianameye göre veri kurtarma şirketi, saldırganlarla pazarlık yapmadığını ve fidye ödemediğini belirterek müşteriye güvence verdi.
Şirket, ilk inceleme ve teknik değerlendirme için 2 bin 750 dolar talep etti. 10 Haziran'da ise uzaktan erişim yazılımı kullanılarak teknik inceleme gerçekleştirildi.
Ancak federal savcılık, müşteriye anlatılan kurtarma süreciyle şirketin gerçekte yürüttüğü faaliyetlerin birbirinden farklı olduğunu ileri sürdü.
HACKERLARDAN ŞİFRE ÇÖZME ARACI İÇİN EN DÜŞÜK FİYATI İSTEDİ
İddianamede, Juan Ricardo Palacio Escobar'ın 14 Haziran 2026'da Proton Mail hesabı üzerinden, gerçekte FBI tarafından kontrol edilen sahte fidye yazılımı grubuyla iletişime geçtiği belirtildi.
Escobar'ın, fidye notunda yer alan mağdur kimlik numarasını kullanarak şifre çözme aracının mümkün olan en düşük fiyatını öğrenmeye çalıştığı öne sürüldü.
Hacker rolündeki FBI görevlisi, şifre çözme aracı karşılığında 0,2 Bitcoin, yaklaşık 13 bin dolar talep etti.
Veri kurtarma şirketi ise 16 Haziran'da sahte mağdura teknik değerlendirmenin başarılı olduğunu bildirdi. Dosyaların kurtarılması için 13 bin 260 dolarlık ek ödeme istendi.
FBI tarafından kontrol edilen sahte şirket, talep edilen bedeli ödedi.
6 BİN DOLARLIK ŞİFRE ÇÖZME ARACI İÇİN 16 BİN 10 DOLAR TAHSİL EDİLDİ
Savcılık kayıtlarına göre Escobar, 17 Haziran'da sahte saldırganlarla yeniden iletişime geçerek şifre çözme aracının fiyatını 4 bin dolara indirmeye çalıştı.
Görüşmelerin ardından tarafların yaklaşık 6 bin dolar karşılığında anlaştığı belirtildi.
19 Haziran 2026'da Escobar'ın, FBI tarafından kontrol edilen kripto para hesabına yaklaşık 0,0948 Bitcoin gönderdiği kaydedildi. İşlem tarihindeki karşılığının yaklaşık 6 bin 3 dolar olduğu bildirildi.
Ödemenin ardından şifre çözme aracı teslim edildi ve dosyalar açıldı.
FBI'ın oluşturduğu sahte mağdur şirketten 2 bin 750 dolar inceleme ücreti ve 13 bin 260 dolar veri kurtarma bedeli olmak üzere toplam 16 bin 10 dolar tahsil edildi.
Federal savcılar, söz konusu işlemde şifre çözme aracının maliyeti ile müşteriden alınan toplam ücret arasında yaklaşık 10 bin 10 dolarlık fark bulunduğunu belirtti.
İddianamede, şirketin saldırganlarla iletişime geçmediği yönündeki güvencelerine rağmen gizli pazarlık yürüttüğü iddiası öne çıkarıldı.
GERÇEK BİR MÜŞTERİDEN 720 BİN DOLAR ALINDIĞI İDDİA EDİLDİ
Federal soruşturma yalnızca FBI'ın gerçekleştirdiği gizli operasyonla sınırlı kalmadı.
İddianamede, Ocak 2024'te Kansas merkezli bir yazılım danışmanlık şirketinin fidye yazılımı saldırısına uğradığı ve verilerini kurtarmak amacıyla Escobar'ın şirketinden hizmet aldığı belirtildi.
Savcılığa göre mağdur şirkete, saldırganlara fidye ödenmeyeceği yönünde güvence verildi.
Bu güvence üzerine veri kurtarma hizmeti için anlaşma sağlandı ve mağdur şirket tarafından Escobar'ın kontrolündeki banka hesabına toplam 720 bin dolar gönderildi.
Federal savcılar, Escobar'ın 20 Ocak 2024 civarında şifre çözme anahtarını elde etmek amacıyla saldırganlara yaklaşık 445 bin dolar değerinde Bitcoin ödediğini ileri sürdü.
Buna karşılık müşteriye sunulan ve yetkili bir temsilci tarafından imzalanan kurtarma sertifikasında, saldırganlarla iletişime geçilmediği, pazarlık yapılmadığı ve fidye ödenmediği yönünde ifadelerin bulunduğu kaydedildi.
Savcılık, söz konusu sertifikayla gerçekte gerçekleştirildiği iddia edilen işlemler arasında çelişki bulunduğunu savundu.
354 ADLİ BİLİŞİM SUNUCUSUYLA VERİ KURTARMA VAADİ
İddianamede yer alan bir başka olayın ise Nisan 2025'te Rhode Island'da faaliyet gösteren bir güvenlik şirketiyle ilgili olduğu belirtildi.
Fidye yazılımı saldırısına uğrayan şirketin, ilk teknik inceleme için 1.250 dolar ödediği kaydedildi.
Veri kurtarma firmasının hazırladığı teklifte, işlemler için toplam 354 adli bilişim sunucusunun kullanılacağının bildirildiği aktarıldı.
Teklifte sunucuların 350'sinin hesaplama işlemleri, ikisinin anahtar çıkarma, diğer ikisinin ise anahtar oluşturma ve şifre çözme çalışmaları için kullanılacağı ifade edildi.
Ayrıca tersine mühendislik, kriptografik analiz, özel yazılım geliştirme ve kesintisiz teknik destek gibi hizmetlerin sunulacağı belirtildi.
Bu çalışmalar karşılığında müşteriden toplam 314 bin 150 dolar talep edildi.
Federal savcılık, bazı müşterilere faturalandırılan ileri düzey teknik işlemlerin gerçekte gerçekleştirilmediğini, bunun yerine saldırganlardan şifre çözme anahtarları satın alındığını ileri sürdü.
RANSOMWAREHELP İSMİ GAZETECİ BRIAN KREBS'İN ARAŞTIRMASINDA ORTAYA ÇIKTI
Federal iddianamede veri kurtarma kuruluşunun ticari ismi doğrudan açıklanmadı. Şirket, mahkeme belgelerinde "Company A" olarak tanımlandı.
Ancak siber güvenlik gazetecisi Brian Krebs, 20 Kasım 2026 tarihinde yayımladığı araştırmada söz konusu kuruluşun RansomwareHelp olduğunu bildirdi.
Krebs'in haberine göre şirket, internet sitesinde fidye yazılımı mağdurlarına saldırganlara ödeme yapmamalarını tavsiye ediyordu.
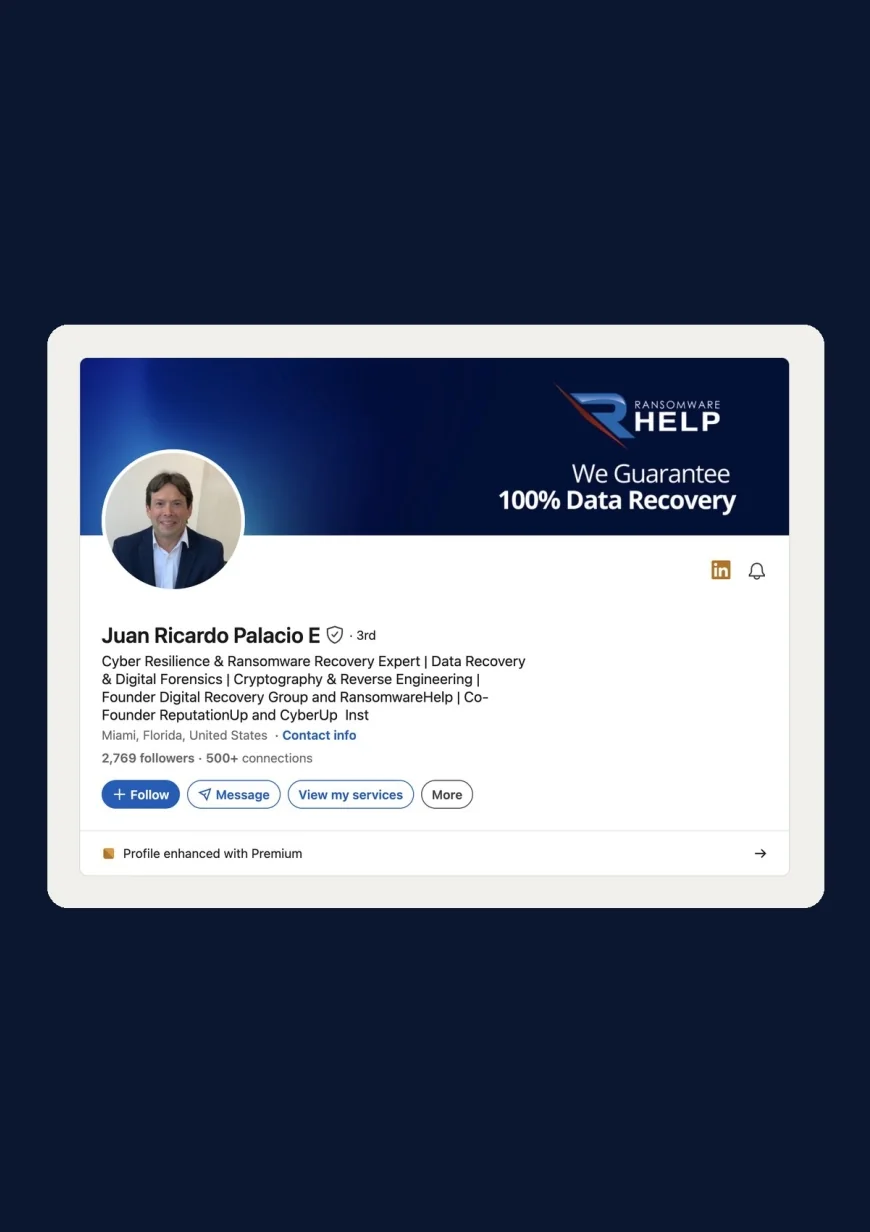
RansomwareHelp'in özel kriptografik araçlarla veri kurtarma hizmeti sunduğunu ve yüzde 99'un üzerinde başarı oranına sahip olduğunu ileri sürdüğü aktarıldı.
Krebs'in görüştüğü siber güvenlik uzmanı Paul Ihme ise 2024 yılında LockBit saldırısından etkilenen başka bir şirketin RansomwareHelp ile yaşadığı deneyimi paylaştı.
Bu olayda mağdur kuruluşa yaklaşık 438 bin 880 dolarlık veri kurtarma teklifi sunulduğu ve saldırganlarla müşterinin bilgisi dışında görüşmeler gerçekleştirildiği iddia edildi.
ABD'DE MONSTERCLOUD HAKKINDA DA BENZER SUÇLAMALAR YÖNELTİLDİ
ABD Adalet Bakanlığı, 7 Ekim 2026 tarihinde Florida merkezli MonsterCloud şirketinin sahibi Zohar Pinhasi hakkında benzer suçlamalarla açıklama yapmıştı.
Savcılığa göre Pinhasi, müşterilerine fidye ödemeden veri kurtarma hizmeti sunduğunu ileri sürmesine rağmen siber saldırganlara gizlice ödeme yaptı.
2018-2023 dönemini kapsayan suçlamalarda, müşterilerden 19 milyon doların üzerinde ücret tahsil edildiği, bu tutarın 8 milyon dolardan fazlasının fidye ödemelerine aktarıldığı öne sürüldü.
MonsterCloud hakkındaki dava ile Escobar ve RansomwareHelp hakkındaki soruşturmanın birbirinden bağımsız yürütüldüğü belirtildi.
ESCOBAR HAKKINDA ÜÇ AYRI DOLANDIRICILIK SUÇLAMASI
Rhode Island'daki federal büyük jüri, Juan Ricardo Palacio Escobar hakkında ABD federal hukukunun 18 U.S.C. § 1343 maddesi kapsamında üç ayrı elektronik iletişim yoluyla dolandırıcılık suçlaması yöneltti.
İddianamede, suçtan elde edildiği öne sürülen gelirlerle bağlantılı olduğu belirtilen bazı taşınmazlar ve banka hesapları için müsadere talebine de yer verildi.
Federal savcılığın dosyasında, fidye yazılımı mağdurlarına saldırganlarla iletişim kurulmayacağı yönünde güvence verilmesine rağmen şifre çözme araçlarının hackerlardan satın alındığı iddiası soruşturmanın temelini oluşturdu.
FBI'ın iki tarafı da kontrol ettiği gizli operasyon, müşterilere açıklanan teknik hizmetlerle arka planda gerçekleştirilen işlemler arasındaki farkın ortaya çıkarılması amacıyla yürütüldü.
Juan Ricardo Palacio Escobar hakkındaki suçlamalar henüz kesinleşmiş bir mahkeme kararına dayanmıyor. Escobar, hakkındaki iddialar mahkeme kararıyla kanıtlanıncaya kadar masum kabul ediliyor.