
Android Telefonlarda SMS of Death Tehlikesi: Tek Bir Mesaj Telefon Görüşmelerini Kesebiliyor
Android 12, 13, 14, 15 ve 16 sürümlerinde tespit edilen ve “SMS of Death” olarak adlandırılan güvenlik açığı, kullanıcıların herhangi bir işlem yapmasına gerek kalmadan telefon hizmetlerini durdurabiliyor. Güvenlik araştırmacısı Mark Blaszczyk tarafından ortaya çıkarılan açık, acil çağrıları kesebiliyor ve bazı cihazları sürekli çökme döngüsüne sokabiliyor. Google'ın geliştirdiği güvenlik düzeltmesi ve hangi Android kullanıcılarının risk altında olduğuna ilişkin ayrıntılar dikkat çekiyor.

Android işletim sisteminde tespit edilen ve “SMS of Death” (Ölüm SMS'i) olarak adlandırılan güvenlik açığının, özel olarak hazırlanmış tek bir SMS mesajıyla telefonların hücresel iletişim hizmetlerini durdurabildiği bildirildi. Bağımsız güvenlik araştırmacısı Mark Blaszczyk tarafından 29 Ekim 2026'da kamuoyuna açıklanan güvenlik sorununun Android 12, 13, 14, 15 ve 16 sürümlerinde yeniden oluşturulduğu, Android 17'de de ilgili hatalı kod için düzeltme geliştirildiği belirtildi.
Araştırmaya göre saldırı, kullanıcının mesajı açmasını, bağlantıya tıklamasını veya herhangi bir dosya indirmesini gerektirmiyor. “Zero-click” olarak tanımlanan saldırı yöntemi, özel hazırlanmış WAP Push SMS mesajının işletim sistemi tarafından otomatik işlenmesi sırasında devreye giriyor.
Hatalı mesajın Android'in com.android.phone adlı sistem sürecini çökertebildiği, bunun da devam eden telefon görüşmelerini kesebildiği ve acil yardım hatlarına erişimi etkileyebildiği kaydedildi.
“Kullanıcı Mesajı Görmeden Telefon Hizmeti Çökebiliyor”
Araştırmada, saldırıda kullanılan SMS mesajlarının normal mesajlardan farklı olarak gelen kutusunda görünmeyebildiği belirtildi. Bu nedenle kullanıcıların telefonlarında yaşanan iletişim kesintisinin nedenini doğrudan tespit edemeyebileceği ifade edildi.
Saldırının Android'in temel telefon altyapısındaki ortak koddan kaynaklandığı, dolayısıyla sorunun tek bir telefon üreticisiyle sınırlı olmadığı bildirildi.
Blaszczyk'in testlerinde, Nisan 2026 tarihli yazılımı kullanan Google Pixel 9 ile çeşitli Samsung Galaxy ve Galaxy A serisi cihazlarda güvenlik açığının yeniden oluşturulabildiği aktarıldı.
Bununla birlikte araştırma sonuçlarının aynı markalara ait bütün modellerin ve yazılım sürümlerinin etkilendiği anlamına gelmediği vurgulandı.
Android 12 ve 13 Kullanan Cihazlar Daha Fazla Risk Taşıyor
31 Ekim 2026 itibarıyla paylaşılan bilgilere göre güvenlik açığının Android sürümlerindeki durumu farklılık gösteriyor.
Android 12 ve Android 13 sürümlerinde açığın doğrulandığı, ancak bu sürümlerin standart Google düzeltmesi kapsamında bulunmadığı belirtildi.
Android 14, 15 ve 16 sürümleri için güvenlik düzeltmesinin geliştirildiği, Android 17'nin de düzeltme kapsamına alındığı aktarıldı.
Google'ın ilgili düzeltmeyi Ekim 2026 güvenlik güncellemelerine dahil ettiği belirtilirken, GrapheneOS tarafından yapılan değerlendirmede açığın Kasım 2026 Android Güvenlik Bülteni'nde de yer almasının beklendiği ifade edildi.
Araştırmada, “Düzeltmenin Android kaynak kodunda bulunması, bütün cihazların otomatik olarak korunduğu anlamına gelmiyor.” değerlendirmesine karşılık gelen önemli bir noktaya dikkat çekildi.
Güvenlik yamasının ilgili telefon modeline üretici tarafından dağıtılması ve kullanıcı tarafından yüklenmesi gerektiği belirtildi.
Beş Baytlık Veri Telefon Sistemini Nasıl Etkiliyor?
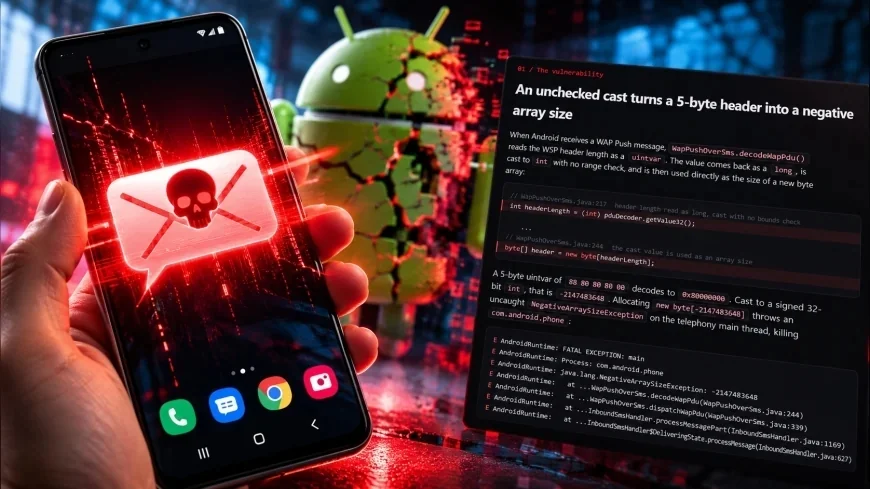
Güvenlik açığının temelinde, Android'in WAP Push mesajlarını işleyen yazılım bileşeninde bulunan bir veri türü dönüştürme hatası yer alıyor.
WAP Push teknolojisi, mobil operatörler ve çeşitli iletişim hizmetleri tarafından MMS bildirimleri ile şebeke bilgilerinin iletilmesinde kullanılıyor.
Araştırmaya göre Android'in WapPushOverSms.decodeWapPdu() fonksiyonunda mesaj başlığının uzunluğu okunurken gerçekleştirilen kontrolsüz dönüşüm, belirli koşullarda negatif bir dizi boyutu oluşturabiliyor.
Bu durum NegativeArraySizeException adlı çalışma zamanı hatasını tetikleyerek telefon hizmetlerinden sorumlu sistem sürecinin çökmesine neden olabiliyor.
Sorunun, gelen mesajın içeriğinden çok işletim sisteminin bu veriyi işleme biçiminden kaynaklandığı bildirildi.
“Acil Çağrılar da Kesintiye Uğrayabiliyor”
Blaszczyk'in araştırmasında, hatalı SMS mesajının telefon hizmetlerinde yaklaşık bir ila iki saniyelik kesinti oluşturabildiği belirtildi.
Bu kesintinin aktif telefon görüşmelerini sonlandırabildiği, acil yardım servisleriyle kurulan bağlantıların da etkilenebildiği kaydedildi.
Mesajın tekrar gönderilmesi veya işletim sistemi tarafından yeniden işlenmesi durumunda kesintilerin art arda yaşanabildiği ifade edildi.
Araştırmada, iletişim hizmetinin kısa süreli durmasının bile özellikle acil durumlarda önemli risk oluşturabileceğine dikkat çekildi.
“Yaklaşık 20 Hatalı Mesaj Cihazı Kullanılamaz Hâle Getirebiliyor”
Güvenlik araştırmacısı Mark Blaszczyk, testlerinde yaklaşık 20 hatalı SMS mesajının bazı Android cihazlarını uzun süre kullanılamaz hâle getirebildiğini bildirdi.
Sorunun, hatalı mesaj işlenirken telefon hizmetinin çökmesi ve bazı mesaj kayıtlarının bekleyen işlem kuyruğunda kalmasıyla bağlantılı olduğu belirtildi.
Telefon hizmeti yeniden başladığında aynı mesajın tekrar işlenebildiği ve sistemin yeniden çökebildiği aktarıldı.
Bu durumun bazı cihazlarda sürekli yeniden başlatma ve çökme döngüsüne neden olabildiği ifade edildi.
Araştırmacı, yaklaşık 20 mesajlık sonucun bütün Android telefonlar için kesin bir eşik olmadığını; cihazın yazılım sürümüne, sistem davranışına ve operatörün mesaj iletim politikasına göre değişebildiğini ortaya koydu.
Operatörün Mesajı Yeniden Göndermesi Kesintiyi Uzatabiliyor
Araştırmada mobil operatörlerin SMS teslim mekanizmasının da güvenlik açığının etkisini artırabildiği bildirildi.
Telefonun mesajı işlerken çökmesi durumunda operatöre gerekli teslim onayının gönderilemeyebildiği, bunun üzerine SMS merkezinin aynı mesajı yeniden iletebildiği belirtildi.
Blaszczyk, test ortamında tek bir problemli SMS mesajının yeniden iletimler nedeniyle günler boyunca aralıklı telefon hizmeti kesintilerine yol açabildiğini aktardı.
Bu nedenle saldırının etkisinin yalnızca ilk mesajın ulaştığı anla sınırlı kalmayabileceği kaydedildi.
Fabrika Ayarlarına Dönmek Her Zaman Yeterli Olmayabilir
Telefonun sürekli çökme döngüsüne girmesi durumunda fabrika ayarlarına sıfırlama işleminin bazı hatalı mesaj kayıtlarını temizleyebileceği belirtildi.
Ancak operatörün aynı mesajı yeniden göndermesi ve cihazda güvenlik açığının devam etmesi hâlinde sorunun tekrarlanabileceği ifade edildi.
Araştırmacının teknik incelemesinde, Android Debug Bridge (ADB) aracılığıyla problemli mesaj kayıtlarının temizlenebildiği gösterildi.
Bununla birlikte işlemin teknik bilgi ve uygun erişim yetkileri gerektirdiği, yanlış müdahalelerin veri kaybına yol açabileceği bildirildi.
Sürekli çökme sorunu yaşayan kullanıcıların yetkili teknik servisten destek almasının uygun olacağı belirtildi.
Google'a Mayıs Ayında Bildirildi, Ekim Ayında Açıklandı
Güvenlik araştırmacısı Mark Blaszczyk'in açığı 5 Mayıs 2026 tarihinde Google'ın güvenlik açığı bildirim programına ilettiği açıklandı.
Araştırmacının yayımladığı yazışma geçmişine göre Google'ın ilk değerlendirme sürecinde bildirimi güvenlik açığı kategorisinde kabul etmediği belirtildi.
Daha sonra Android Açık Kaynak Projesi (AOSP) kayıtlarında aynı soruna yönelik bir yazılım düzeltmesinin geliştirildiği tespit edildi.
15 Haziran 2026 tarihinde hazırlanan düzeltmenin, hatalı WAP Push mesajlarının telefon hizmetini çökertmesini ve sorunlu mesajların yeniden işlenmesini önlemeyi hedeflediği bildirildi.
Blaszczyk, 29 Ekim 2026 tarihinde güvenlik açığının teknik ayrıntılarını ve kavram kanıtı niteliğindeki çalışmasını kamuoyuyla paylaştı.
Google'ın ilk değerlendirmesiyle daha sonra geliştirilen yazılım düzeltmesi arasındaki farklılığa ilişkin kamuya açık kesin bir açıklama bulunmadığı aktarıldı.
Güvenlik Açığı CVE-2026-58882 Numarasıyla Anılıyor
Siber güvenlik yayınlarında SMS of Death açığının CVE-2026-58882 kimliğiyle ilişkilendirildiği belirtildi.
Android Authority tarafından 30 Ekim 2026 tarihinde yayımlanan haberde güvenlik sorununun kritik önem derecesiyle değerlendirildiği aktarıldı.
Bununla birlikte 31 Ekim itibarıyla söz konusu CVE numarasının Google'ın Ekim 2026 Android Güvenlik Bülteni'nde açık biçimde yer almadığı, Kasım ayındaki güvenlik bülteninde yayımlanmasının beklendiği ifade edildi.
Android Kullanıcıları Hangi Önlemleri Almalı?
Güvenlik araştırmasında, kullanıcıların öncelikle telefonlarının Android sürümünü ve son güvenlik güncellemesi tarihini kontrol etmesi gerektiği vurgulandı.
Android 14, 15, 16 ve 17 kullanan kişilerin cihaz üreticilerinin yayımladığı en güncel güvenlik yamalarını yüklemesi önerildi.
Android 12 ve 13 kullanan kişilerin ise telefonlarının üretici tarafından desteklenmeye devam edip etmediğini kontrol etmesinin önem taşıdığı belirtildi.
“Spam filtreleri ve bilinmeyen numaraları engellemek tek başına yeterli değil” değerlendirmesine temel oluşturan teknik bulgularda, saldırının mesaj kullanıcıya gösterilmeden önce işletim sisteminin telefon altyapısında gerçekleştiği açıklandı.
Bu nedenle normal SMS filtrelerinin söz konusu güvenlik açığını tamamen engelleyemeyebileceği kaydedildi.
Mobil Operatörlerin Alabileceği Önlemler de Gündemde
Araştırmada, mobil operatörlerin SMS merkezlerinde WAP Push mesajlarının protokol yapısını denetlemesinin saldırı riskini azaltabileceği belirtildi.
Geçersiz başlık uzunluklarının tespit edilmesi ve hatalı mesajların filtrelenmesinin şebeke düzeyinde ek koruma sağlayabileceği ifade edildi.
Ancak bütün WAP Push mesajlarının engellenmesinin meşru iletişim hizmetlerini de etkileyebileceği, bu nedenle filtreleme yöntemlerinin dikkatli uygulanması gerektiği bildirildi.
Kalıcı koruma için işletim sistemi düzeyindeki güvenlik güncellemelerinin gerekli olduğu vurgulandı.
“Açık, Veri Hırsızlığından Çok Hizmet Engellemeye Yol Açıyor”
Araştırmada, SMS of Death güvenlik açığının telefonların uzaktan ele geçirilmesi veya kişisel verilerin çalınmasıyla aynı anlama gelmediği belirtildi.
Gösterilen temel saldırı yönteminin, cihazın iletişim hizmetlerini kesintiye uğratan uzaktan hizmet engelleme saldırısı olduğu ifade edildi.
31 Ekim 2026 itibarıyla açığın geniş çaplı gerçek saldırılarda kullanıldığına ilişkin doğrulanmış bir bulgu bulunmadığı bildirildi.
Bununla birlikte çalışan bir kavram kanıtının kamuoyuyla paylaşılması nedeniyle güvenlik güncellemelerinin önem kazandığı kaydedildi.
Özellikle güvenlik desteği sona eren Android 12 ve 13 cihazlarının durumuna dikkat çekilirken, Android 14 ve üzerindeki sürümlerde korumanın ilgili güvenlik yamasının üretici tarafından yayımlanmasına ve telefona yüklenmesine bağlı olduğu belirtildi.